Etiqueta: ciberseguridad
-

Inteligencia artificial y brechas de seguridad en la XXVIII International Information Security Conference
Así actúa la IA como vector de ataque y solución para la defensa. En este post destaco la importancia de los simulacros, protocolos y formación, además de revisar diversas soluciones tecnológicas para proteger datos, identidades, redes y sistemas.
-
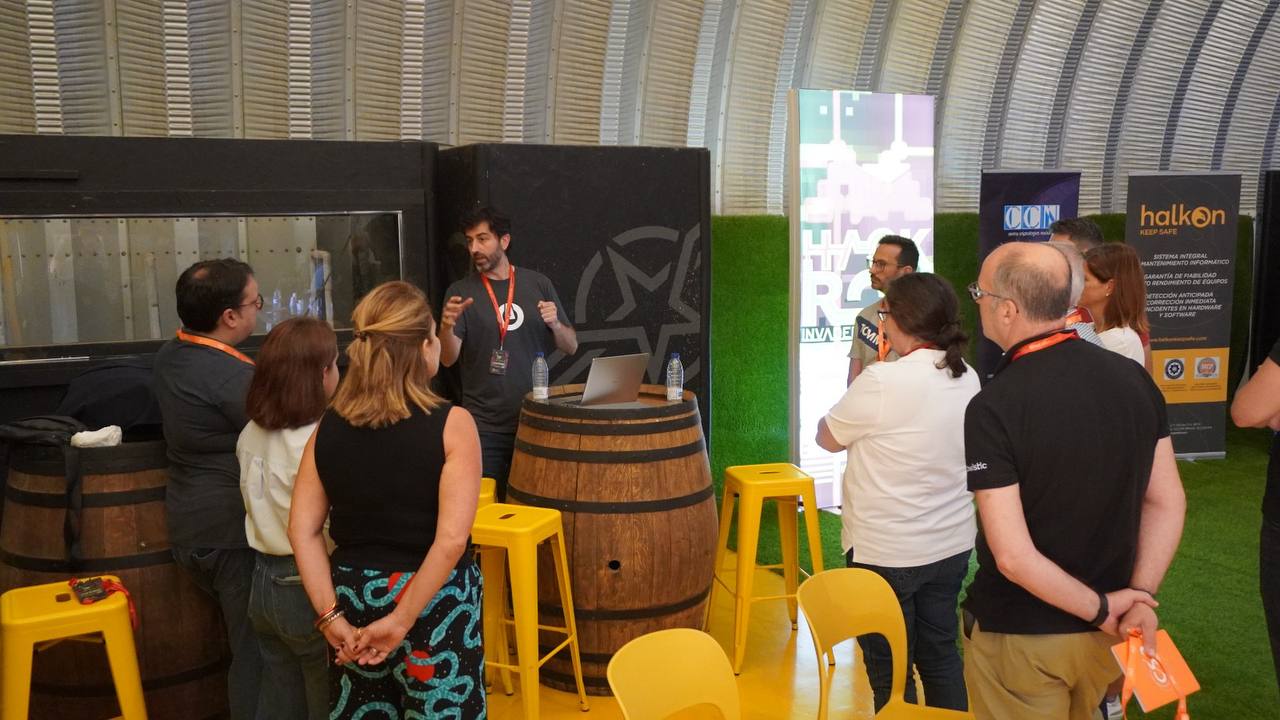
Así es un simulacro de brecha de seguridad. Cómo lo ejecutamos en Hackron
El 6 de noviembre de 2026, HACKRON organizó en Gran Canaria un ejercicio tabletop sobre un ciberataque contra operadores de transporte. Durante 90 minutos, cinco equipos gestionaron información incompleta, señuelos, obligaciones regulatorias, continuidad operativa y una IA vulnerable. El simulacro evidenció la importancia de coordinar departamentos y entrenar la respuesta antes de una crisis real.
-
Así diseñé y dirigí el Diploma universitario en NewLaw: conocimientos, habilidades y competencias no jurídicas que necesitan los juristas
El Diploma en NewLaw ofrece a los estudiantes de Derecho herramientas prácticas, enfocándose en el diseño centrado en el usuario, la tecnología, la gestión de proyectos y la ciberseguridad. Este enfoque busca preparar a los futuros abogados para adaptarse a un mercado legal complejo y en constante evolución, dotándolos de habilidades bilingües.
-

¿Te pueden grabar en la calle con gafas inteligentes sin tu permiso?
El uso de gafas inteligentes ha transformado la videovigilancia, permitiendo grabaciones sin aviso. Esto genera un conflicto entre el deseo de privacidad de los ciudadanos y la comercialización de tecnología como herramientas inofensivas. Se demanda regulación estricta para proteger los derechos de los transeúntes y asegurar la responsabilidad de las marcas.
-

Cómo hacer llamadas comerciales de forma legal en España en 2026 (guía completa)
En 2026, España establece un sistema de «tolerancia cero» ante el spam telefónico, requiriendo consentimiento expreso y renovado cada dos años. Se enfatiza la responsabilidad proactiva en comunicaciones comerciales, con penalizaciones por acoso y violaciones de privacidad. La normativa refuerza la protección de datos y el derecho del consumidor.
-

IDOR como incumplimiento de protección de datos, incluso sin ataque demostrado
La vulnerabilidad IDOR (Insecure Direct Object Reference) es un grave incumplimiento de la seguridad de datos, que permite el acceso no autorizado a información sensible al modificar identificadores en URLs. Su existencia implica una violación del RGPD, incluso sin ataques demostrables, evidenciando falta de responsabilidad proactiva y de controles de acceso adecuados en las organizaciones.
-

Gobernanza y NewLaw: Claves de mi última entrevista con Fundación Mutualidad
Recientemente, participé en la serie de entrevistas «En primera persona» de la Fundación Mutualidad, donde tengo el honor de ser parte de su Consejo Joven. En la conversación, se abordó cómo el cumplimiento normativo se transforma en un motor de confianza, destacando la importancia de la gobernanza, ciberseguridad y cultura de cumplimiento en la regulación…
-

Una nueva puerta para la filtración de datos: inteligencia artificial
En el ESET Security Day 2025 en Alicante, se abordó la creciente amenaza de la inteligencia artificial en la ciberseguridad. Historias ilustran cómo la falta de protocolos y confianza pueden llevar a serios fraudes. La formación continua y la gobernanza sólida son esenciales para proteger datos y prevenir riesgos en las empresas.
-

Multa de 180.000 € por ransomware: por qué la víctima también es responsable según la AEPD
La AEPD sanciona con 180.000 € a una empresa tras un ataque de ransomware. Descubre por qué ser víctima no exime de responsabilidad y qué exige el RGPD para prevenir, supervisar y reaccionar ante brechas de seguridad.
Debe estar conectado para enviar un comentario.